

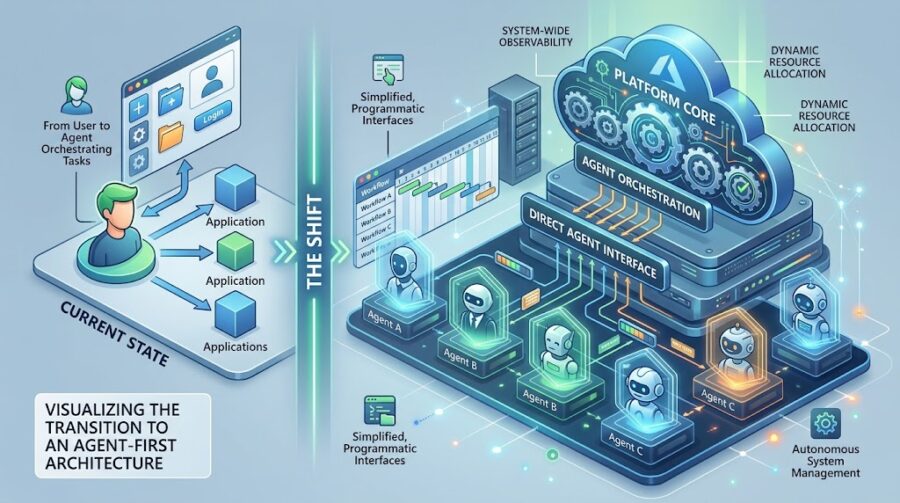
Wer KI-Agenten nur als Ergänzung zu bestehenden Systemen betrachtet, denkt zu kurz. Microsoft argumentiert in einem aktuellen Beitrag, dass Organisationen, die wirklich voranschreiten, ihre Plattformen von Grund auf für eine agentengesteuerte Arbeitsweise entwerfen. Das ist kein kosmetisches Update – es ist ein Architekturwechsel.
Der Begriff Agent-First Platform beschreibt einen Ansatz, bei dem KI-Agenten nicht nachträglich in bestehende Workflows eingebettet werden, sondern als primäre Akteure im System fungieren. Das klingt zunächst abstrakt, hat aber sehr konkrete Auswirkungen auf Systemdesign, Datenhaltung und Sicherheitsmodelle.
Was ist neu?
Microsoft beschreibt in dem Blogartikel, dass klassische Software primär auf menschliche Nutzer als Aufrufer ausgelegt ist: Ein Mensch klickt, ein System reagiert. In einer agentenorientierten Architektur dreht sich das Verhältnis um. Der Agent initiiert, plant, delegiert – und ruft seinerseits andere Dienste oder Agenten auf. Das stellt völlig andere Anforderungen an APIs, Authentifizierung, Logging und Fehlerbehandlung.
In meinen Kursen taucht genau dieses Thema zunehmend auf: Teilnehmer fragen, wie sie Azure OpenAI, Azure AI Foundry oder Semantic Kernel sauber in bestehende Unternehmensarchitekturen integrieren. Die Antwort, die Microsoft jetzt explizit formuliert, lautet: Integration reicht nicht. Es braucht ein neues Architekturdenken.
Merksatz: Eine Agent-First Plattform ist keine Plattform mit KI-Zusatz – sie ist eine Plattform, die KI-Agenten als First-Class Citizens behandelt.
Was bedeutet das für Azure-Admins und Architekten?
Folgendes Problem aus der Praxis: Wenn ein KI-Agent autonom auf Ressourcen zugreift, Daten abfragt und Aktionen auslöst, versagen klassische rollenbasierte Zugriffsmodelle (RBAC – Role-Based Access Control) schnell. Es entstehen neue Fragen: Welche Identität hat der Agent? Wie wird sein Verhalten auditiert? Wer haftet, wenn er Fehler macht?
Konkret ergeben sich für Azure-Admins und Lösungsarchitekten folgende Handlungsfelder:
| Bereich | Klassisches Modell | Agent-First Modell |
|---|---|---|
| Identität | Benutzer-Account oder Service Principal | Managed Identity pro Agent, granulare Scopes |
| Logging | Nutzeraktionen nachvollziehen | Agentenketten vollständig tracen (Distributed Tracing) |
| Fehlerbehandlung | Fehlermeldung an Benutzer | Retry-Logik, Fallback-Agenten, menschliche Eskalation |
| API-Design | Optimiert für UI-Aufrufe | Maschinenlesbar, idempotent, Tool-fähig |
Praxistipp: Wer heute Azure AI Foundry oder den Semantic Kernel einsetzt, sollte bereits jetzt Managed Identities konsequent nutzen und jede Agentenaktion über Azure Monitor protokollieren – auch wenn der Agent noch „klein“ ist.
Ich hatte mich in diesem Zusammenhang intensiv mit der Frage beschäftigt, ab wann ein Proof of Concept zur ernsthaften Architekturentscheidung wird. Die Antwort: spätestens dann, wenn der Agent produktive Daten berührt oder externe Aktionen auslöst. Wer das zu spät erkennt, baut technische Schulden auf, die sich nur schwer zurückzahlen lassen.
Noch mal in Kürze: Agent-First bedeutet, Plattformen so zu entwerfen, dass Agenten sicher, nachvollziehbar und skalierbar als eigenständige Akteure arbeiten können – ohne dass Sicherheits- oder Governance-Anforderungen nachträglich aufgepfropft werden müssen. Wer sich tiefer mit diesem Architekturansatz befassen möchte, findet in meinen Kursen praxisnahe Einstiegspunkte, unter anderem zu Azure AI Foundry und Sicherheitsarchitektur.
Die vollständigen Überlegungen von Microsoft finden Sie in der Originalankündigung bei Azure Blog.