

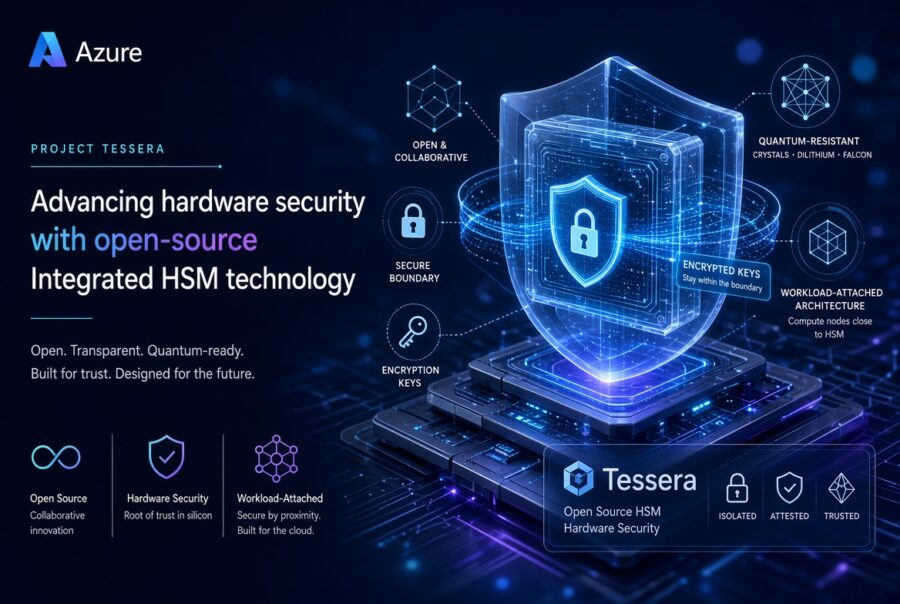
Microsoft hat auf dem Azure Blog einen wichtigen Schritt in Richtung offener Hardware-Sicherheit angekündigt: Mit der sogenannten Integrated HSM-Technologie (Hardware Security Module, also Hardware-Sicherheitsmodul) soll der Schutz kryptografischer Schlüssel auf physischer Ebene transparenter, überprüfbarer und breiter verfügbar werden. Der Open-Source-Ansatz ist dabei kein Zufall, sondern Programm.
Ein HSM ist im Kern ein dedizierter Hardware-Chip oder ein eigenständiges Gerät, das kryptografische Schlüssel erzeugt, speichert und schützt, –isoliert vom Rest des Systems, sodass ein kompromittiertes Betriebssystem keinen Zugriff auf die Schlüssel erhält. Klassische HSMs sind teuer, proprietär und oft schwer auditierbar. Genau hier setzt Microsofts Integrated-HSM-Initiative an.
Was ist neu?
Microsoft beschreibt den Ansatz als tiefe Integration von HSM-Funktionalität direkt in die eigene Hardware-Plattform, also in die Server, die Azure-Rechenzentren weltweit betreiben. Der entscheidende Unterschied zu bisherigen Ansätzen: Die zugrundeliegende Technologie soll als Open Source zugänglich gemacht werden. Das bedeutet, externe Sicherheitsforscher, Unternehmen und Behörden können den Code inspizieren, Schwachstellen melden und an der Weiterentwicklung mitwirken.
In der Ankündigung betont Microsoft außerdem die Zusammenarbeit mit der breiteren Industrie und Community – ein Signal, dass es hier nicht nur um Azure-interne Infrastruktur geht, sondern um einen Beitrag zu einem gemeinsamen Sicherheitsökosystem. Für die Vertrauenswürdigkeit von Cloud-Plattformen ist das ein nicht zu unterschätzender Schritt: Vertrauen entsteht durch Transparenz, nicht durch Versprechen.
Was bedeutet das für Azure-Admins?
Für den Alltag von Azure-Administratoren ändert sich kurzfristig wenig – die Integrated-HSM-Technologie wirkt im Hintergrund auf Infrastrukturebene. Aber mittel- und langfristig sind die Implikationen relevant:
| Aspekt | Bisheriger Stand | Mit Integrated HSM (Open Source) |
|---|---|---|
| Auditierbarkeit | Proprietäre Firmware, kaum extern prüfbar | Open-Source-Code, externe Sicherheitsreviews möglich |
| Schlüsselschutz | HSM-Integration je nach Dienst unterschiedlich | Einheitlichere, tief verankerte Hardware-Basis |
| Vertrauen / Compliance | Abhängig von Zertifizierungen proprietärer Hersteller | Community-geprüfte Implementierung als zusätzliche Basis |
| Industriekooperation | Microsoft-intern | Offene Zusammenarbeit mit Partnern und Forschern |
In meinen Trainings frage ich regelmäßig, wie viele Teilnehmer wirklich wissen, was auf Hardware-Ebene mit ihren Schlüsseln passiert – die Antwort ist meistens: kaum jemand. Das ist verständlich, weil die Schicht unterhalb von Azure Key Vault oder Managed HSM für die meisten Admins unsichtbar ist. Genau deshalb ist Microsofts Transparenzoffensive hier strategisch sinnvoll.
**Praxistipp:** Wer in regulierten Umgebungen (Finanz, Gesundheit, öffentliche Verwaltung) arbeitet, sollte diese Entwicklung im Auge behalten. Open-Source-HSM-Implementierungen können künftig als zusätzliches Argument in Compliance-Dokumentationen und Lieferantenbewertungen auftauchen – etwa wenn Auditoren nach der Vertrauenskette für kryptografische Operationen fragen.
Weitere Details finden Sie in der Originalankündigung bei Azure Blog.