

In meinen Kursen stoßen wir regelmäßig auf dasselbe Muster: Unternehmen haben Global Admins, die dauerhaft mit vollen Berechtigungen arbeiten – ohne Protokollierung, ohne Zeitbegrenzung, ohne Genehmigungsprozess. Microsoft Entra PIM (Privileged Identity Management) löst genau dieses Problem. Es erlaubt, privilegierte Rollen nur dann zu aktivieren, wenn sie tatsächlich gebraucht werden – mit konfigurierbarer Laufzeit, optionaler Genehmigung und vollständiger Auditierung. Wer PIM noch nicht aktiviert hat, öffnet seinem Tenant eine Angriffsfläche, die sich mit wenig Aufwand schließen lässt.
Conditional Access (dt. bedingter Zugriff) steuert, wer sich unter welchen Bedingungen anmelden darf. PIM steuert, welche Rechte jemand nach der Anmeldung hat – und wie lange. Beide Mechanismen ergänzen sich, ersetzen sich aber nicht.
Konkret: Ein Nutzer mit der Rolle „Globaler Administrator“ kann – ohne PIM – rund um die Uhr alle administrativen Aktionen ausführen.
Was ist PIM und warum reicht Conditional Access allein nicht?
Mit PIM ist diese Rolle zunächst nur berechtigt (englisch: eligible). Der Nutzer muss die Rolle erst aktivieren, begründen, ggf. auf Genehmigung warten und erhält dann ein Zeitfenster – etwa vier Stunden – in dem er mit erhöhten Rechten arbeiten darf. Danach erlischt die Zuweisung automatisch.
Merksatz: PIM ist kein Ersatz für eine gute Rollenplanung – wer die falschen Rollen vergibt, macht dasselbe mit PIM, nur mit Protokoll.
PIM aktivieren und erste Rollen konfigurieren
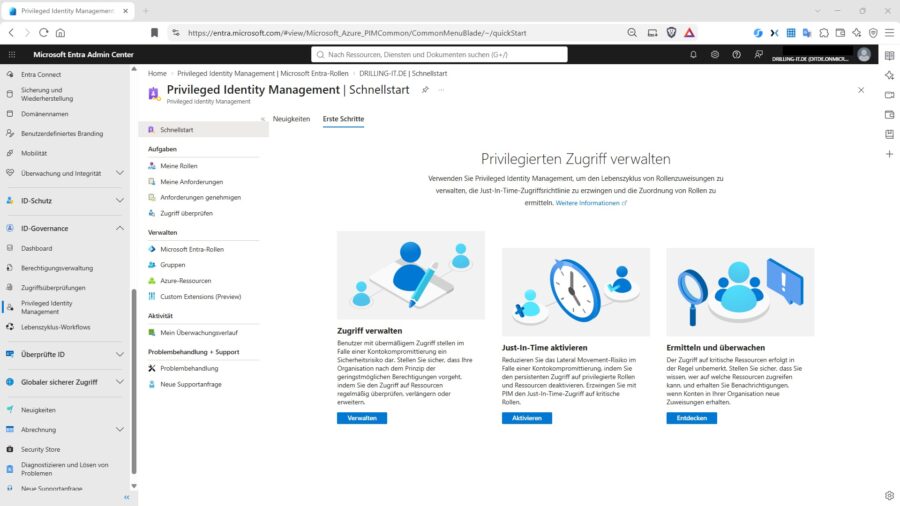
Voraussetzung ist eine Microsoft Entra ID P2-Lizenz (enthalten in Microsoft 365 E5 oder als Add-on). Die Aktivierung von PIM selbst ist simpel: Im Microsoft Entra Admin Center navigieren Sie zu Identity Governance → Privileged Identity Management und bestätigen einmalig die Aktivierung für Ihren Tenant. Danach stehen Ihnen die PIM-Einstellungen für Entra-ID-Rollen und Azure-Ressourcenrollen zur Verfügung.
Der sinnvolle Einstieg: Starten Sie mit den hochprivilegierten Entra-ID-Rollen. Die folgende Tabelle zeigt, welche Rollen erfahrungsgemäß prioritär über PIM verwaltet werden sollten – und welche Einstellungen sich in der Praxis bewährt haben:
8 StundenNeinJa
| Rolle | Empfohlene Aktivierungsdauer | Genehmigung erforderlich? | MFA bei Aktivierung? | |
|---|---|---|---|---|
| Global Administrator | max. | |||
| 2 Stunden | Ja | Ja | Privileged Role Administrator | max. |
| 2 Stunden | Ja | Ja | Security Administrator | max. |
| 4 Stunden | Empfohlen | Ja | Exchange Administrator | max. |
| 4 Stunden | Optional | Ja | User Administrator | max. |
| 8 Stunden | Optional | Ja | Helpdesk Administrator | max. |
Die Rollenkonfiguration erreichen Sie unter PIM → Azure AD-Rollen → Rollen → [Rolle auswählen] → Einstellungen. Hier legen Sie fest: maximale Aktivierungsdauer, ob MFA oder ein Ticket-System (z. B. ServiceNow-Referenz) verlangt wird, ob eine Begründung eingetragen werden muss und wer als Genehmiger hinterlegt ist.
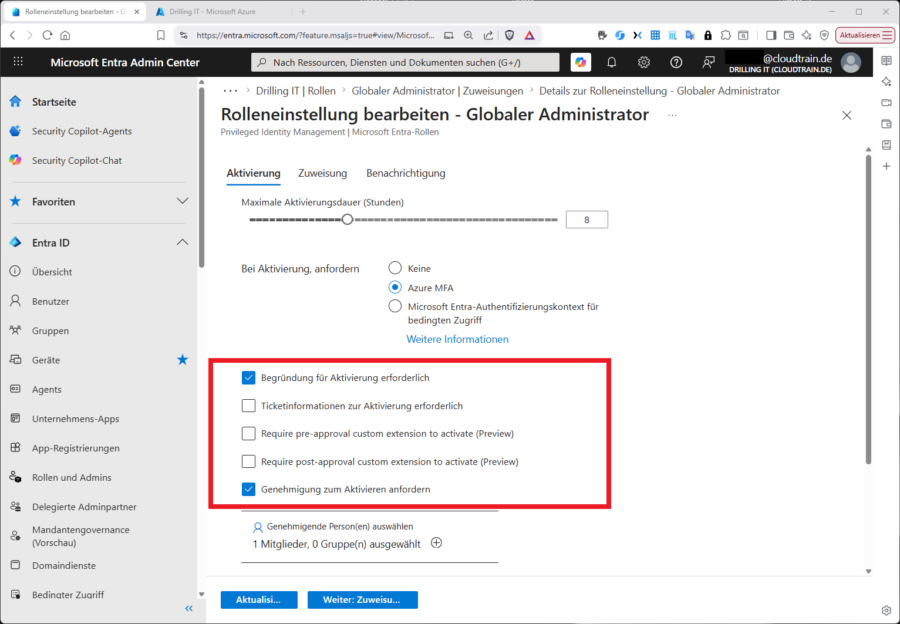
Praxistipp: Tragen Sie als Genehmiger nie nur eine Person ein. In meinen Azure-Kursen erlebe ich häufig, dass Aktivierungen im Urlaubs- oder Krankheitsfall stundenlang blockiert sind, weil der einzige Genehmiger nicht erreichbar war. Mindestens zwei Personen als Genehmiger sind Pflicht.
Assignments konfigurieren – eligible vs. active
PIM unterscheidet zwei Zuweisungstypen, die in der Praxis oft verwechselt werden:
Eligible Assignment (berechtigte Zuweisung): Der Nutzer kann die Rolle aktivieren, hat sie aber nicht dauerhaft aktiv. Das ist der Normalfall für privilegierte Rollen und der zentrale Hebel von PIM.
Active Assignment (aktive Zuweisung): Die Rolle ist dauerhaft aktiv – wie eine klassische Rollenzuweisung außerhalb von PIM. Diese Variante sollte die Ausnahme bleiben, z. B. für Break-Glass-Accounts (Notfallkonten ohne MFA-Pflicht).
Navigieren Sie zu PIM → Azure AD-Rollen → Zuweisungen → Zuweisungen hinzufügen, wählen Sie Rolle und Nutzer, und entscheiden Sie sich bewusst für einen der beiden Typen. Für Eligible-Zuweisungen lässt sich außerdem ein Ablaufdatum setzen – sinnvoll etwa für externe Dienstleister oder Projektmitarbeiter.
Bei der Zuweisung entscheidet der Typ „Berechtigt“ oder „Aktiv“ über das Sicherheitsniveau der Rolle.
Noch mal in Kürze – die wichtigsten Unterschiede auf einen Blick:
| Eigenschaft | Eligible Assignment | Active Assignment |
|---|---|---|
| Rolle sofort wirksam? | Nein – Aktivierung nötig | Ja – sofort aktiv |
| MFA bei Nutzung? | Ja, bei Aktivierung konfigurierbar | Nur durch Conditional Access |
| Zeitbegrenzung? | Ja, pro Aktivierung und Zuweisung | Nur optionales Ablaufdatum |
| Typischer Anwendungsfall | Regelbetrieb privilegierter Rollen | Break-Glass, Service-Accounts |
Zugriffsüberprüfungen und Audit – PIM schließt den Kreis
PIM wäre nur halb so wertvoll ohne seine Auditfunktionen. Unter PIM → Azure AD-Rollen → Audit sehen Sie jede Aktivierung, jede Ablehnung, jeden Rollenablauf – mit Zeitstempel, Nutzer und Begründung. Diese Logs lassen sich in Azure Monitor oder Microsoft Sentinel weiterleiten, was für viele Compliance-Frameworks (ISO 27001, BSI IT-Grundschutz) relevant ist.
Ergänzend empfehle ich den regelmäßigen Einsatz von Access Reviews (Zugriffsüberprüfungen): Konfigurierbar unter Identity Governance → Zugriffsüberprüfungen, lassen sich PIM-Zuweisungen in definierten Intervallen automatisch zur Überprüfung vorlegen – etwa vierteljährlich an die jeweiligen Vorgesetzten. Wer nicht aktiv bestätigt, verliert die Zuweisung. Das hält die Rollenlandschaft sauber.
Merksatz: Eine PIM-Konfiguration ohne regelmäßige Access Reviews verkommt mit der Zeit zur Ansammlung ungenutzter privilegierter Zuweisungen – das Gegenteil von Least Privilege.
Praxisempfehlung für den KMU-Einstieg
Kurz, knapp und strukturiert – zum Abharken:
- Entra ID P2-Lizenz prüfen und PIM aktivieren.
- Alle dauerhaft aktiven Global-Admin-Konten (außer Break-Glass) auf Eligible umstellen.
- Für Global Administrator und Privileged Role Administrator: Genehmigungspflicht aktivieren, zwei Genehmiger eintragen, MFA erzwingen, Aktivierungsdauer auf 2 Stunden begrenzen.
- Break-Glass-Accounts als Active Assignment ohne Ablaufdatum belassen – aber separat überwachen (Alert bei jeder Nutzung).
- Vierteljährliche Access Review für alle PIM-Zuweisungen einrichten.
- PIM-Audit-Logs in den Log Analytics Workspace weiterleiten.
Wer diese sechs Schritte umsetzt, hat das Fundament für ein regelkonformes Identitäts- und Zugriffsmanagement gelegt. Details zu PIM, Conditional Access und der gesamten Entra-ID-Sicherheitsarchitektur behandle ich ausführlich in meinen Azure-Kursen – praxisnah, anhand realer Tenant-Konfigurationen.